Phishing ist eine Betrugsmasche, bei der Kriminelle gefälschte E-Mails, Nachrichten oder Websites nutzen, um persönliche Daten zu stehlen oder Geld zu erbeuten. Häufig geben sie sich dabei als bekannte und vertrauenswürdige Unternehmen aus.
Für Unternehmen entsteht dadurch ein doppeltes Risiko: Sie können selbst Opfer eines Angriffs werden oder Betrüger missbrauchen ihren Namen, um Kunden zu täuschen.
Wir zeigen dir, wie du Phishing erkennst, dich davor schützt und das Risiko für deine Kunden reduzierst.
Beim Phishing versuchen Betrüger, das Vertrauen in bekannte Unternehmen, Banken, Behörden oder Personen auszunutzen. Dafür versenden sie gefälschte Nachrichten oder erstellen täuschend echte Websites. Ziel ist es meist, Passwörter, Zahlungsdaten oder andere vertrauliche Informationen zu erbeuten.
Ein typischer Phishing-Angriff läuft in drei Schritten ab:
Phishing-Angriffe sind besonders gefährlich, weil die gefälschten Nachrichten häufig wie echte Kundeninformationen aussehen. Angreifer übernehmen beispielsweise Logos, Farben und Formulierungen bekannter Marken.
Kurz gesagt: Phishing funktioniert durch Täuschung und den Missbrauch von Vertrauen. Auch professionell gestaltete Nachrichten können betrügerisch sein.
Phishing-Mails lassen sich nicht immer auf den ersten Blick erkennen. Trotzdem gibt es typische Warnsignale:
Wichtig: Rechtschreibfehler sind längst kein zuverlässiges Erkennungsmerkmal mehr. Auch persönliche Anreden, fehlerfreie Texte und professionelle Designs können Teil einer Phishing-Mail sein.
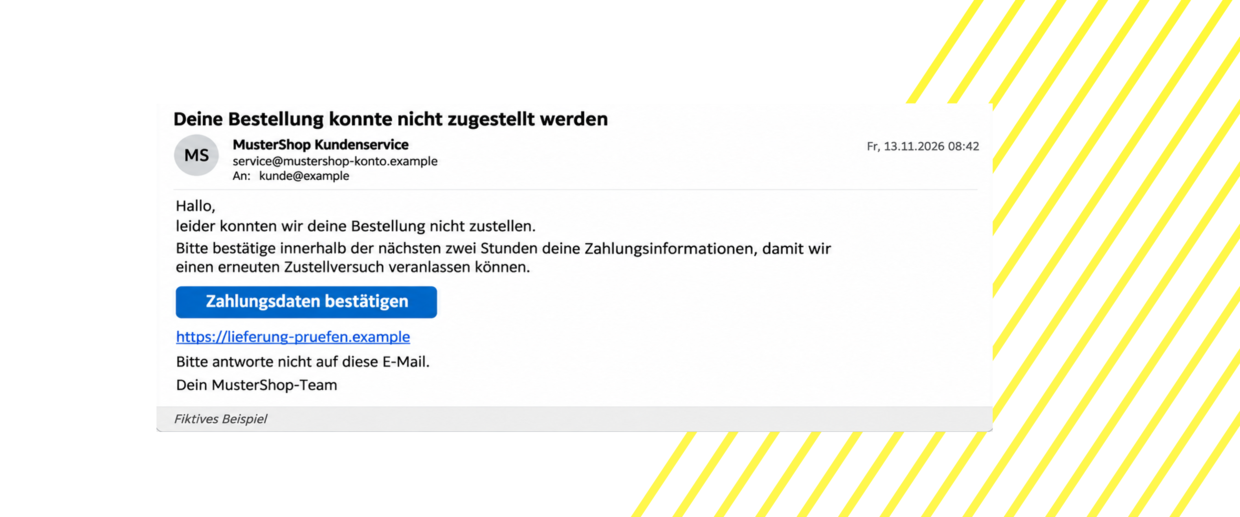
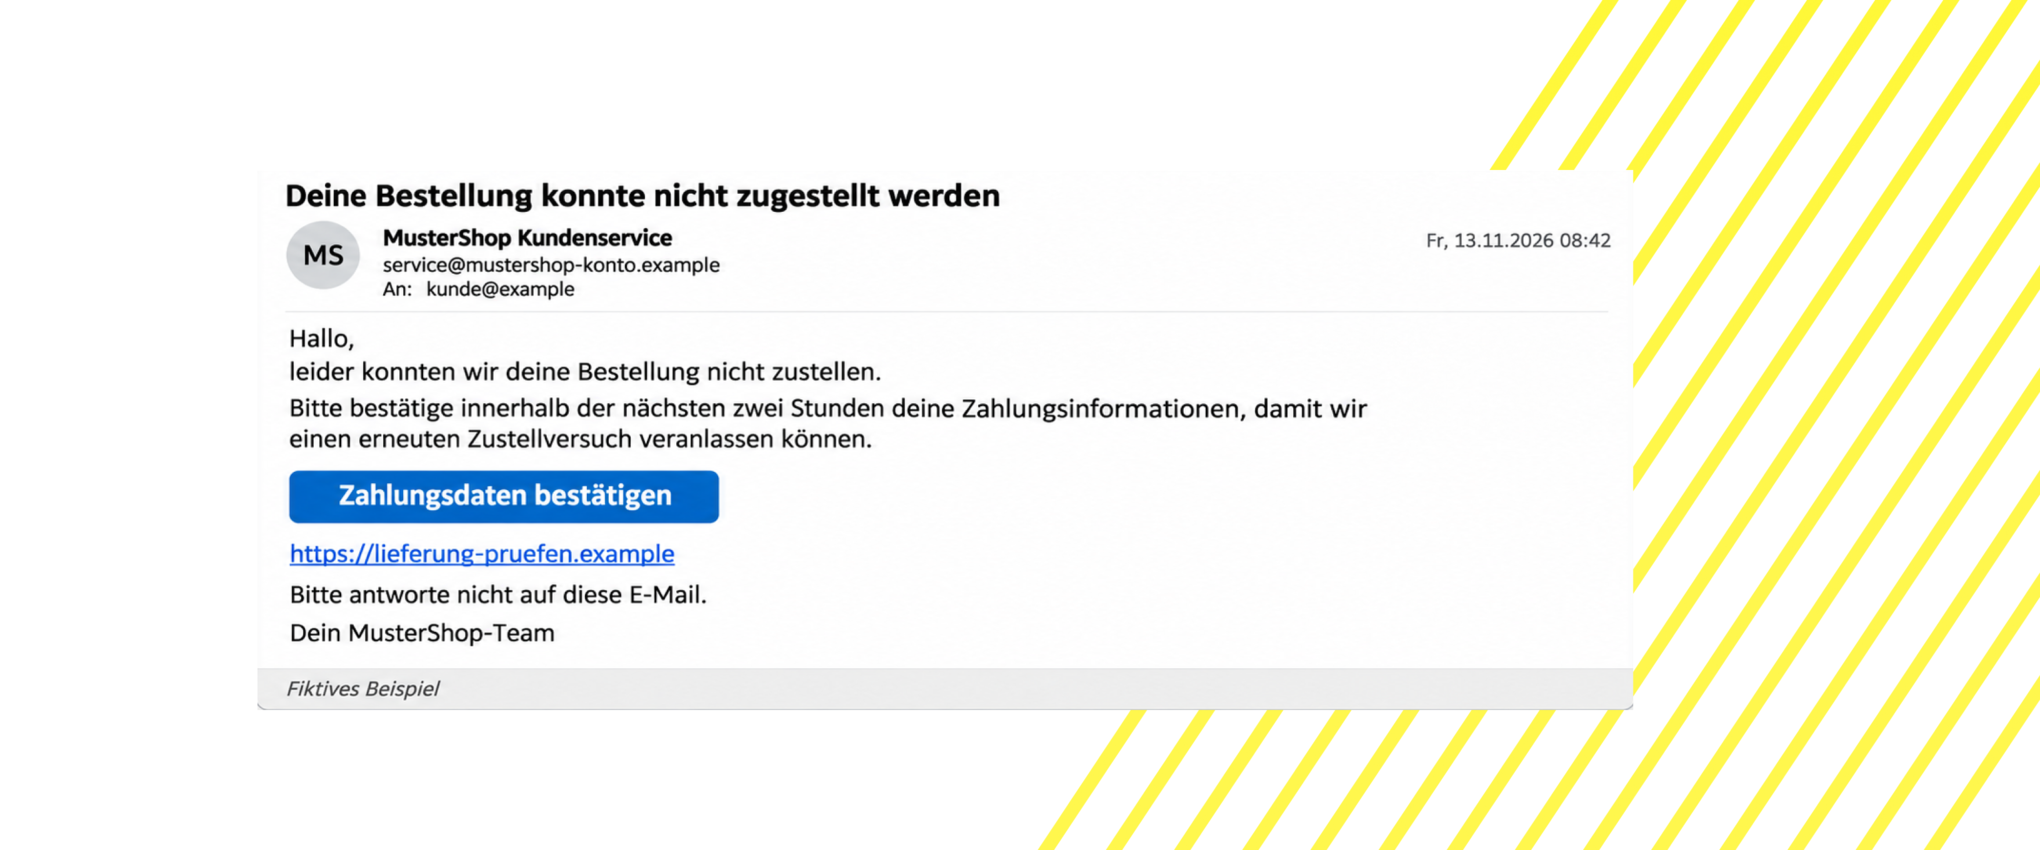
Du erhältst eine vermeintliche Versandbenachrichtigung eines Online-Shops.
Absendername: MusterShop Kundenservice
Absenderadresse: service@mustershop-konto.example
Betreff: Deine Bestellung konnte nicht zugestellt werden
Nachricht: „Leider konnten wir deine Bestellung nicht zustellen. Bitte bestätige innerhalb der nächsten zwei Stunden deine Zahlungsinformationen, damit wir einen erneuten Zustellversuch veranlassen können.“
Button: „Zahlungsdaten bestätigen“. Der Button führt zur Website lieferung-pruefen.example.
Drei Warnsignale fallen auf:
Auch wenn die Absenderadresse korrekt aussieht, ist das kein sicherer Echtheitsbeweis. Absenderangaben können gefälscht und echte E-Mail-Konten missbraucht werden.
So prüfst du eine verdächtige E-Mail: Öffne die Website des betreffenden Unternehmens selbst über die bekannte Internetadresse oder deine gespeicherten Lesezeichen. Überprüfe dort die angebliche Nachricht oder kontaktiere den Kundenservice über einen offiziellen Kontaktweg.
Weitere Warnsignale und Hinweise findest du bei der Verbraucherzentrale zum Erkennen von Phishing-Mails.
Kurz gesagt: Prüfe bei verdächtigen Nachrichten insbesondere Absender, Handlungsaufforderung und Linkziel. Eine unerwartete Anfrage solltest du unabhängig von der E-Mail überprüfen.
Phishing findet nicht ausschließlich per E-Mail statt. Abhängig vom Kommunikationsweg und der Zielgruppe unterscheiden sich mehrere Methoden:
Auch im Unternehmensumfeld gibt es gezielte Betrugsversuche: Beispielsweise geben sich Angreifer als Vorgesetzte aus und fordern eine dringende Überweisung.
Kurz gesagt: Unabhängig vom Kommunikationsweg solltest du unerwartete Aufforderungen zur Weitergabe vertraulicher Daten oder zu Zahlungen immer kritisch prüfen.
Du hast eine verdächtige E-Mail erhalten oder bereits auf einen Link geklickt? Welche Maßnahmen sinnvoll sind, hängt davon ab, was passiert ist.
Klicke keine Links an, öffne keine Anhänge und antworte nicht auf die Nachricht.
Wenn du unsicher bist, überprüfe die Anfrage über die offizielle Website oder einen bekannten Kontaktweg des angeblichen Absenders. Melde die Nachricht anschließend über die Meldefunktion deines E-Mail-Anbieters oder an die zuständige Stelle in deinem Unternehmen.
Schließe die verdächtige Website und gib keine Informationen ein.
Ein Klick bedeutet nicht automatisch, dass dein Gerät kompromittiert wurde. Allerdings können manipulierte Websites Sicherheitslücken ausnutzen und darüber Schadsoftware verbreiten.
Überprüfe deshalb, ob Browser, Betriebssystem und Sicherheitssoftware aktuell sind, und führe bei Verdacht eine Sicherheitsprüfung durch. Wenn du ein dienstliches Gerät verwendest, informiere die IT-Sicherheitsverantwortlichen.
Jetzt solltest du schnell reagieren:
Besteht der Verdacht, dass Schadsoftware gestartet wurde, solltest du auf dem betroffenen Gerät keine vertraulichen Vorgänge mehr durchführen.
Bei einem Dienstgerät informierst du umgehend die IT-Sicherheitsverantwortlichen und befolgst deren Anweisungen, beispielsweise zur Trennung vom Unternehmensnetzwerk. Bei privaten Geräten kann eine professionelle Sicherheitsprüfung erforderlich sein.
Weitere Sofortmaßnahmen beschreibt die polizeiliche Kriminalprävention in ihrem Phishing-Ratgeber.
Kurz gesagt: Wer nur eine verdächtige E-Mail erhalten hat, muss anders reagieren als jemand, der Zugangsdaten preisgegeben hat. Besonders im zweiten Fall ist schnelles Handeln entscheidend.
Ein wirksamer Phishing-Schutz kombiniert aufmerksames Verhalten mit technischen und organisatorischen Maßnahmen.
Besonders wichtig für Unternehmen sind klare Meldewege. Mitarbeiter sollten wissen, an wen sie sich bei einer verdächtigen Nachricht wenden können, damit mögliche Angriffe schnell untersucht werden können.
Kurz gesagt: Technischer Schutz allein reicht nicht aus. Ebenso wichtig sind sensibilisierte Mitarbeiter und verbindliche Prozesse für den Umgang mit verdächtigen Nachrichten.
Betrüger können den Namen und die Gestaltung bekannter Unternehmen missbrauchen, um gefälschte E-Mails an deren Kunden zu verschicken. Wer Newsletter, Transaktionsmails oder andere Kundeninformationen versendet, sollte deshalb auch seine Kunden vor Phishing schützen.
Die E-Mail-Authentifizierung mit SPF, DKIM und DMARC hilft empfangenden Mailservern, berechtigte Absender zu erkennen. Eine korrekt eingerichtete und entsprechend berücksichtigte DMARC-Richtlinie kann den Missbrauch der eigenen sichtbaren Absenderdomain erschweren.
Vollständigen Schutz bietet sie jedoch nicht, etwa bei ähnlich aussehenden Domains oder kompromittierten E-Mail-Konten. Wie die Verfahren funktionieren, erklären wir im Beitrag zur E-Mail-Authentifizierung mit SPF, DKIM und DMARC.
Verwende einheitliche Absendernamen und nachvollziehbare Absenderdomains. Prüfe außerdem vor dem Versand, ob Linktexte und tatsächliche Linkziele zusammenpassen.
Zeige deinen Kunden, woran sie echte Nachrichten erkennen. Informiere beispielsweise auf deiner Website über offizielle Absenderdomains, Kontaktwege und darüber, welche vertraulichen Daten du niemals per E-Mail abfragst.
Biete außerdem eine Möglichkeit, über die Kunden verdächtige Nachrichten überprüfen oder melden können.
Werden gefälschte E-Mails in deinem Namen verschickt, prüfe zunächst, ob nur deine Marke nachgeahmt oder ein Unternehmenszugang kompromittiert wurde.
Warne betroffene Kunden über offizielle Kanäle, melde gefälschte Websites und überprüfe deine Sicherheitsmaßnahmen. Auch DMARC-Berichte können Hinweise auf unberechtigte Versandversuche mit deiner eigenen Domain liefern.
„Achtung: Derzeit werden gefälschte Versandbenachrichtigungen im Namen von MusterShop verschickt. Wir fragen dich per E-Mail niemals nach deinem Passwort oder Zahlungsdaten. Bitte überprüfe deine Bestellung ausschließlich über dein Kundenkonto auf unserer offiziellen Website. Verdächtige Nachrichten kannst du unserem Kundenservice melden.“
Ein solcher Hinweis auf der offiziellen Website hilft Kunden, eine aktuelle Betrugsmasche einzuordnen und sicher zu reagieren.
Kurz gesagt: Unternehmen können Phishing nicht vollständig verhindern. Sie können aber den Missbrauch ihrer Absenderdomain erschweren und Kunden helfen, echte Nachrichten von Betrugsversuchen zu unterscheiden.
Phishing wird immer überzeugender und lässt sich nicht allein an verdächtigen Formulierungen oder auffälligem Design erkennen. Empfänger sollten ungewöhnliche Anfragen deshalb unabhängig überprüfen, bevor sie sensible Daten weitergeben.
Unternehmen können das Risiko zusätzlich reduzieren, indem sie ihre Absenderdomain absichern, vertrauenswürdige Nachrichten versenden und Kunden über sichere Kontaktwege informieren.
Du versendest Newsletter? Prüfe Links und weitere Qualitätsmerkmale vor dem Versand. Wie dich die Inxmail Plattform dabei unterstützt, erfährst du in unserem Beitrag zum Newsletter-Qualitätscheck.
Mehr zu den technischen und organisatorischen Sicherheitsmaßnahmen findest du unter Sicherheit und Datenschutz bei Inxmail .
Spam bezeichnet unerwünschte, häufig massenhaft versendete Nachrichten. Phishing verfolgt dagegen ein betrügerisches Ziel, beispielsweise den Diebstahl von Zugangsdaten oder Zahlungsinformationen. Eine Phishing-Mail kann gleichzeitig Spam sein, aber nicht jede Spam-Mail ist ein Phishing-Versuch.
Wie seriöse Absender verhindern können, dass ihre eigenen Newsletter im Spam landen, erklären wir in unserem Beitrag Newsletter landet im Spam? Ursachen und 7 konkrete Tipps.
Das bloße Lesen einer Phishing-Mail führt bei aktuellen, ordnungsgemäß geschützten E-Mail-Programmen normalerweise nicht unmittelbar zu einer Infektion. Sicherheitslücken können jedoch ein Risiko darstellen. Besonders gefährlich sind das Öffnen schädlicher Anhänge, das Aufrufen manipulierter Websites und die Weitergabe vertraulicher Daten.
Kriminelle gelangen beispielsweise über Datenlecks, öffentlich zugängliche Informationen oder automatisch erzeugte Adresskombinationen an E-Mail-Adressen. Dass du eine Phishing-Mail erhältst, bedeutet deshalb nicht automatisch, dass dein E-Mail-Konto gehackt wurde.
Du kannst verdächtige Nachrichten über die Meldefunktion deines E-Mail-Anbieters oder direkt beim betroffenen Unternehmen melden. In Deutschland nimmt auch das Phishing-Radar der Verbraucherzentrale Hinweise entgegen. Bei finanziellen Schäden oder Datendiebstahl solltest du außerdem betroffene Anbieter informieren und Anzeige bei der Polizei erstatten.
Du möchtest spannende Insights und wertvolle Tipps rund um E-Mail-Marketing? Dann melde dich für unseren Newsletter an!
Abonniere unseren RSS-Feed und lass dich in deinem Reader über neue Blogbeiträge informieren..